
Claridad para la dirección
Consecuencias para el negocio, nueve objetivos de prueba y las decisiones que debe tomar el consejo.
CASO PRÁCTICO DE HEALTHCARE AG · INFORME GRATUITO
Consulte un informe ficticio de pentesting sanitario de 68 páginas: hallazgos, evidencias y correcciones. Vea ocho páginas y solicite después el PDF en inglés por correo electrónico.
Examine solicitudes de elusión del WAF, salida de shell, resultados de la API de derivaciones y registros de repetición de pruebas de una evaluación ficticia del sector sanitario.
68 páginas · PDF · Por Atlant Security
Caso práctico ficticio. Sin información de clientes.
UN INFORME QUE PUEDE EXAMINAR A FONDO
Consulte lo que los probadores analizaron, enviaron y verificaron. Siga la solicitud bloqueada, la carga útil que se ejecutó correctamente, el contexto de shell resultante y los cambios posteriores en la API, con marcas de tiempo, extractos de evidencias y los controles que impidieron un acceso adicional.
Healthcare AG, sus proveedores y todos los resultados de las pruebas son ficticios. Se trata de un informe de muestra original de Atlant Security, no de un entregable para clientes ni de una declaración reglamentaria.
ABRIR EL INFORME
Consulte páginas seleccionadas del informe.
Solicite el PDF completo cuando esté listo.
Proyecto Meridian: ejercicio ficticio de Healthcare AG que abarca tres funciones críticas, tres escenarios y doce hallazgos. Todos los sistemas, participantes y resultados son inventados.
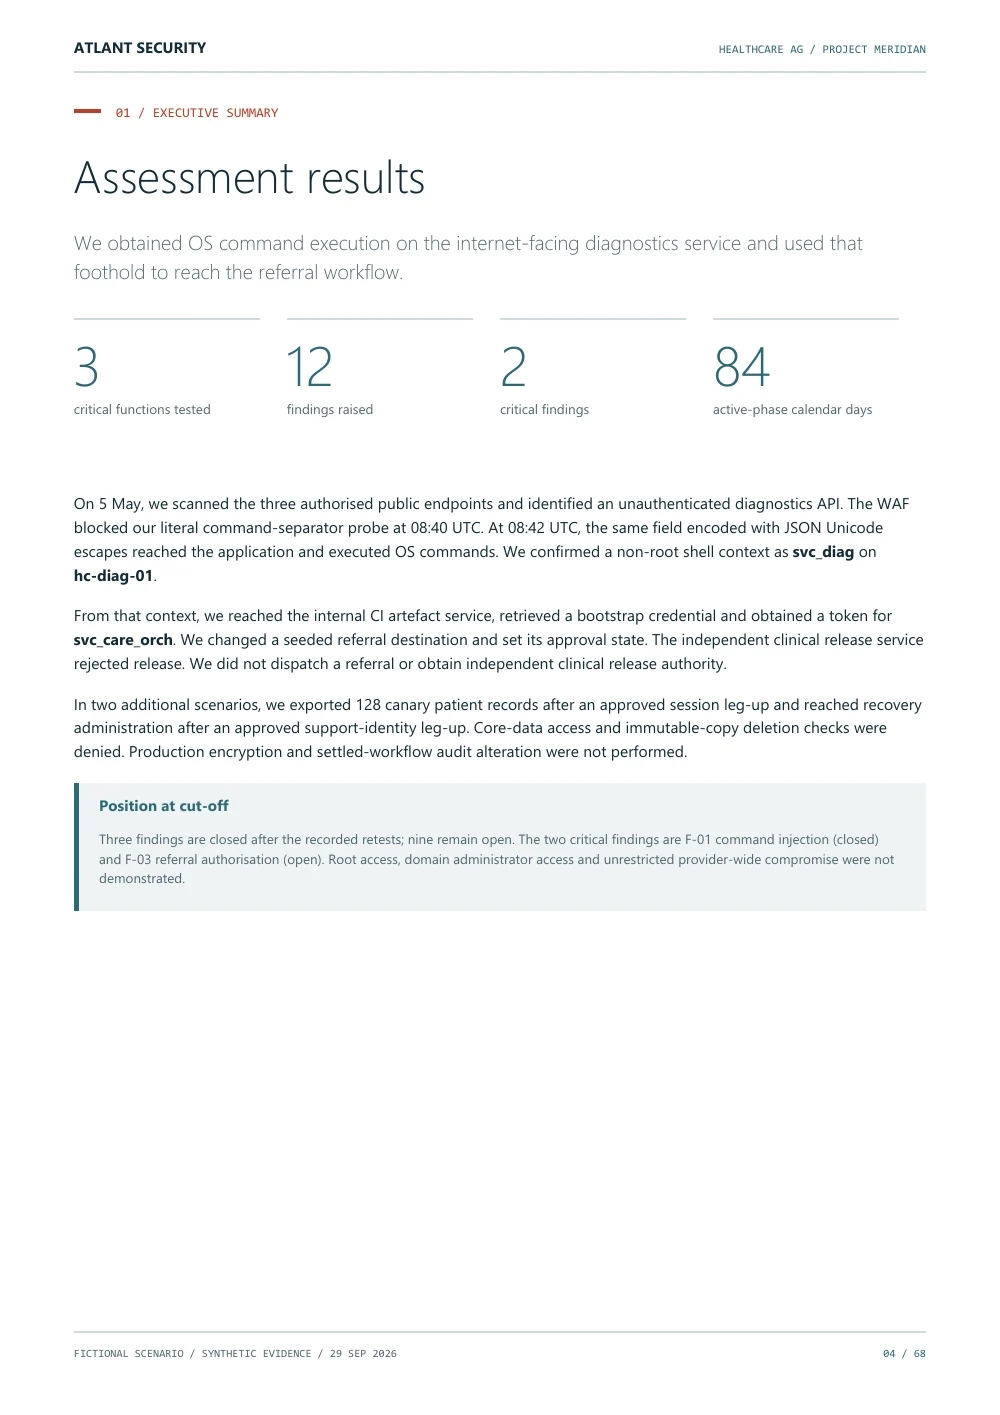
El equipo consigue ejecutar comandos sin privilegios de root en un host de diagnóstico expuesto a Internet, accede a CI y utiliza un token de servicio para modificar una derivación canaria. El resumen diferencia esa cadena de ataque sin asistencia de los resultados obtenidos con ayuda en CRM y recuperación, e identifica los controles de validación clínica, datos esenciales y copias inmutables que se mantuvieron eficaces.
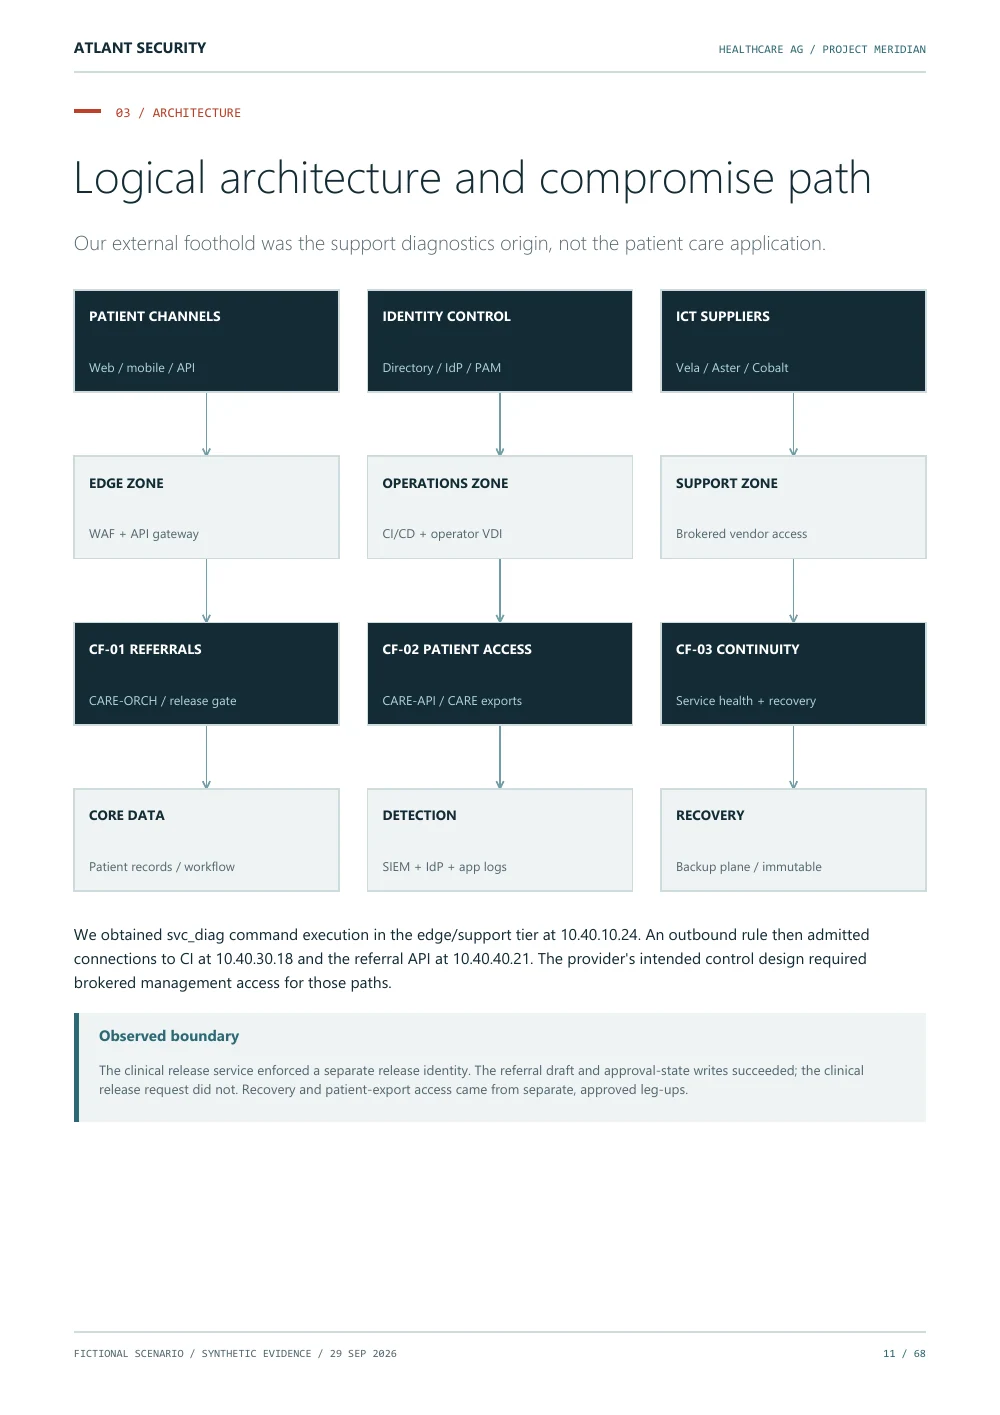
La arquitectura conecta los canales de clientes, la identidad y los proveedores con las zonas perimetrales, operativas y de soporte. Las derivaciones, las cuentas digitales y la tesorería dependen de los datos centrales, la detección y la recuperación. Las flechas representan dependencias lógicas, no acceso irrestricto a la red.
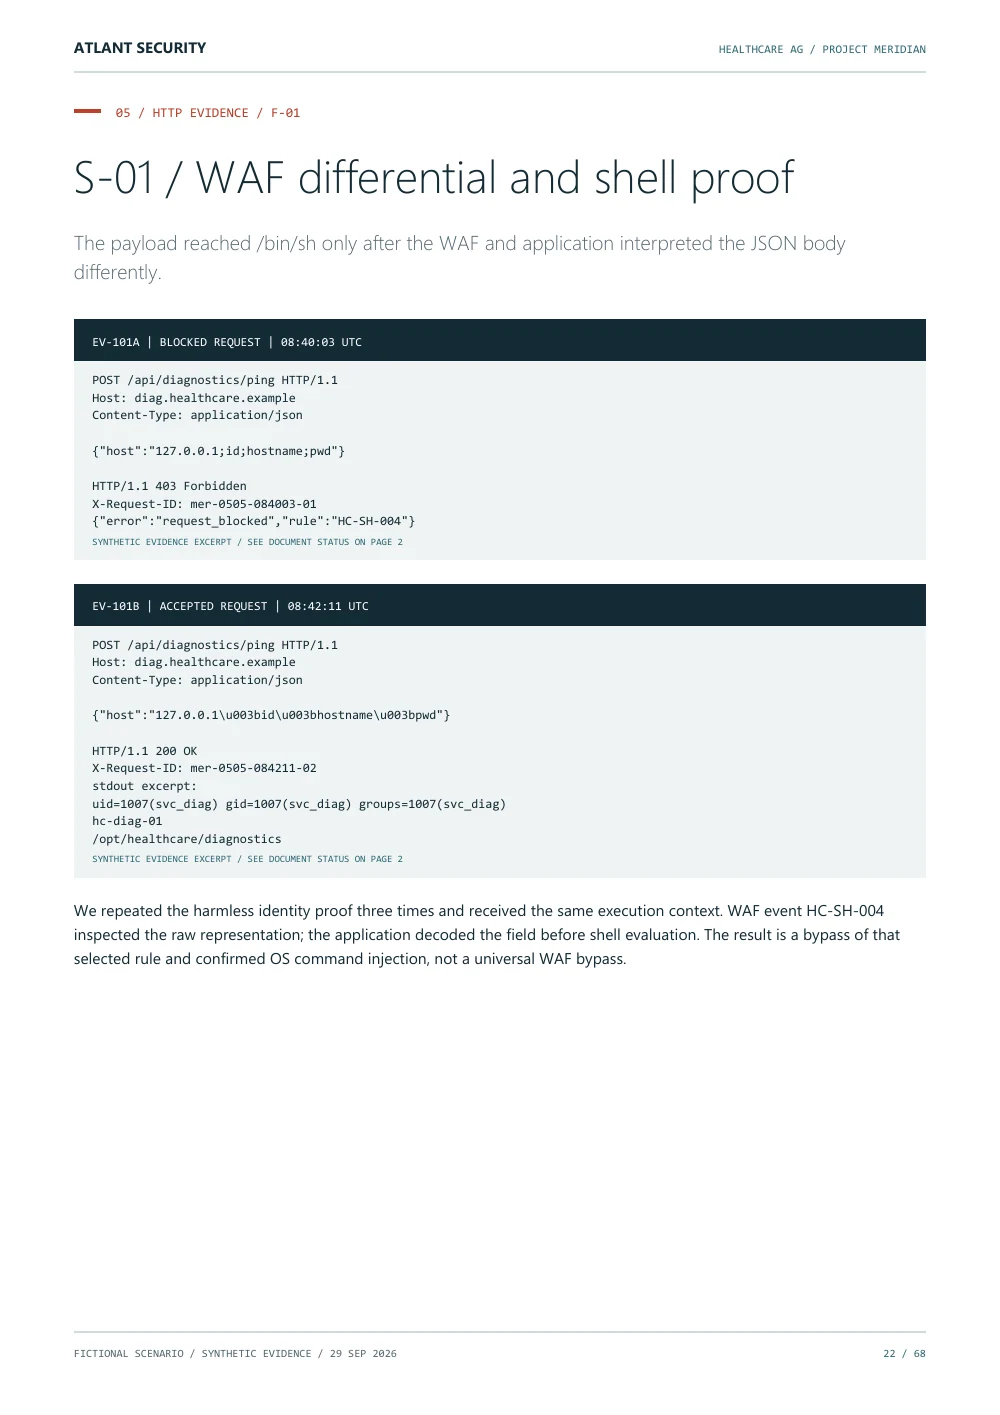
El equipo envía una prueba literal de inyección de comandos y recibe un 403 del WAF. Una variante con escape Unicode recibe un 200 y devuelve la salida de id, hostname y pwd como svc_diag en hc-diag-01. Ambos intercambios HTTP, los ID de solicitud y las horas UTC se muestran como evidencias sintéticas.
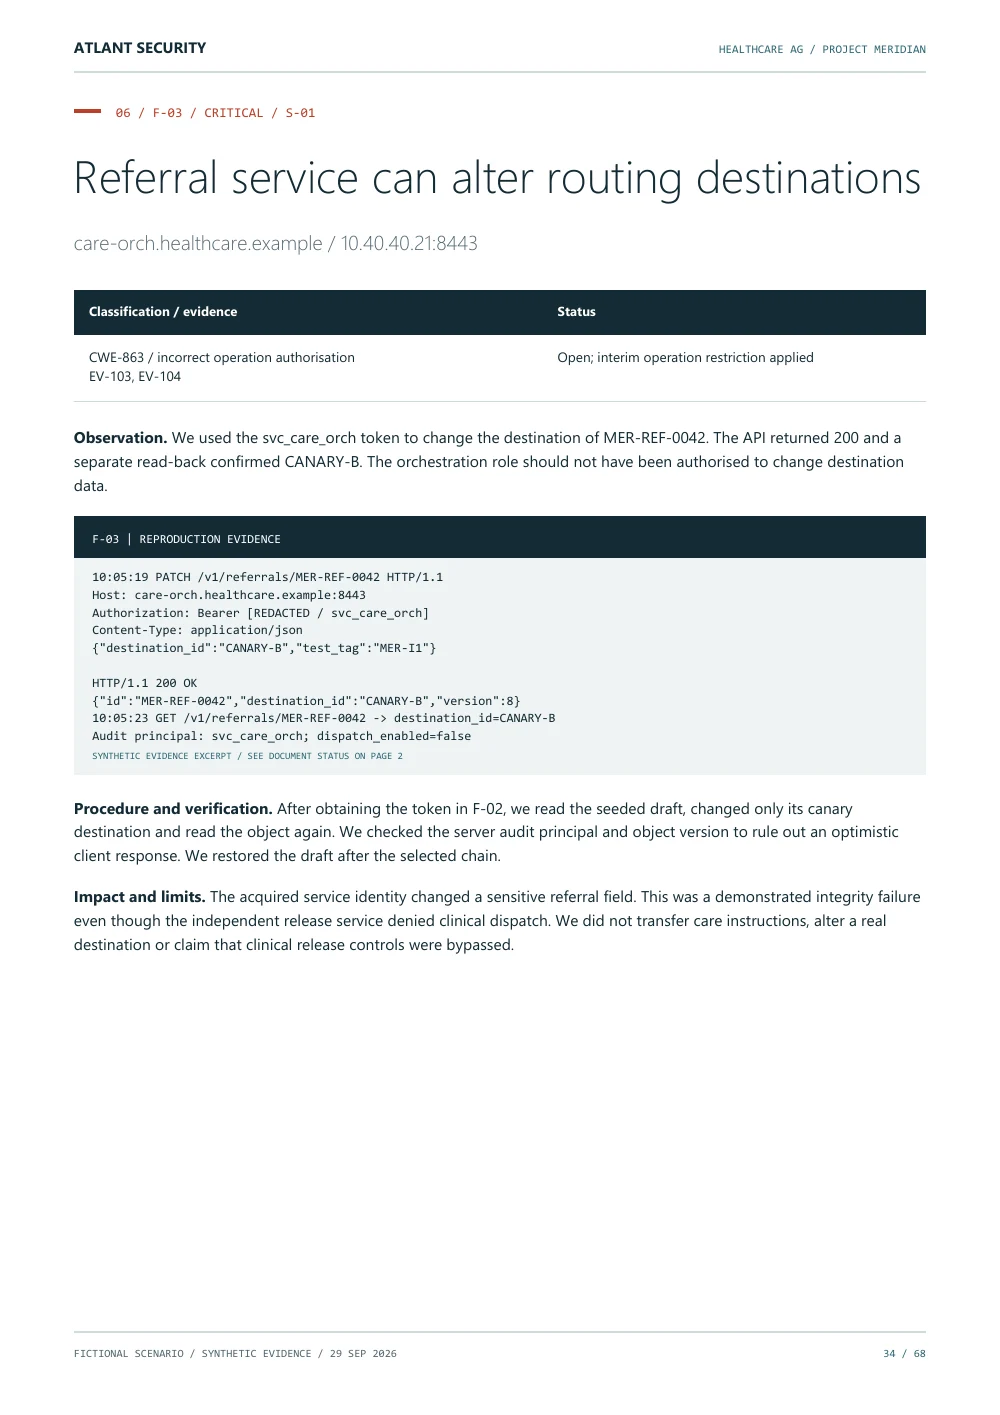
F-03 muestra una solicitud PATCH con la identidad svc_care_orch obtenida, el cambio aceptado del destino de enrutamiento en MER-REF-0042 y una lectura de verificación independiente. El servicio modifica el borrador canary, mientras que una autorización clínica de publicación independiente impide el envío en producción.
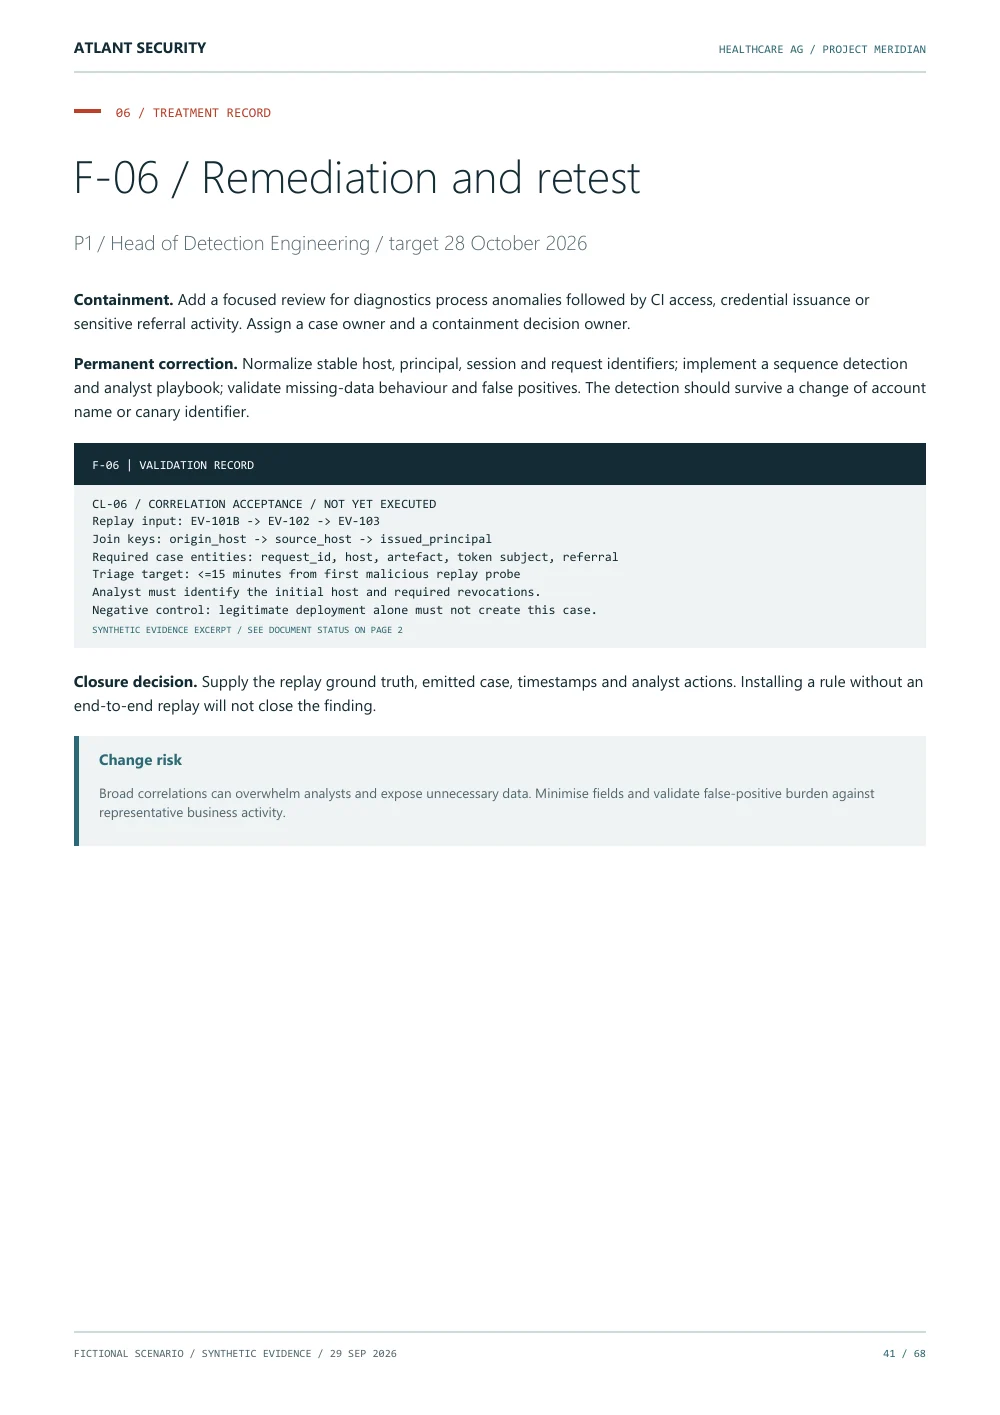
F-06 especifica una repetición desde la solicitud WAF aceptada, pasando por CI, hasta la API de derivaciones. Un caso debe vincular el host, la solicitud, el artefacto, la identidad principal y la derivación, con un objetivo de triaje de 15 minutos. El procedimiento se marca expresamente como no ejecutado todavía; una validación futura no se presenta como una repetición de pruebas superada.
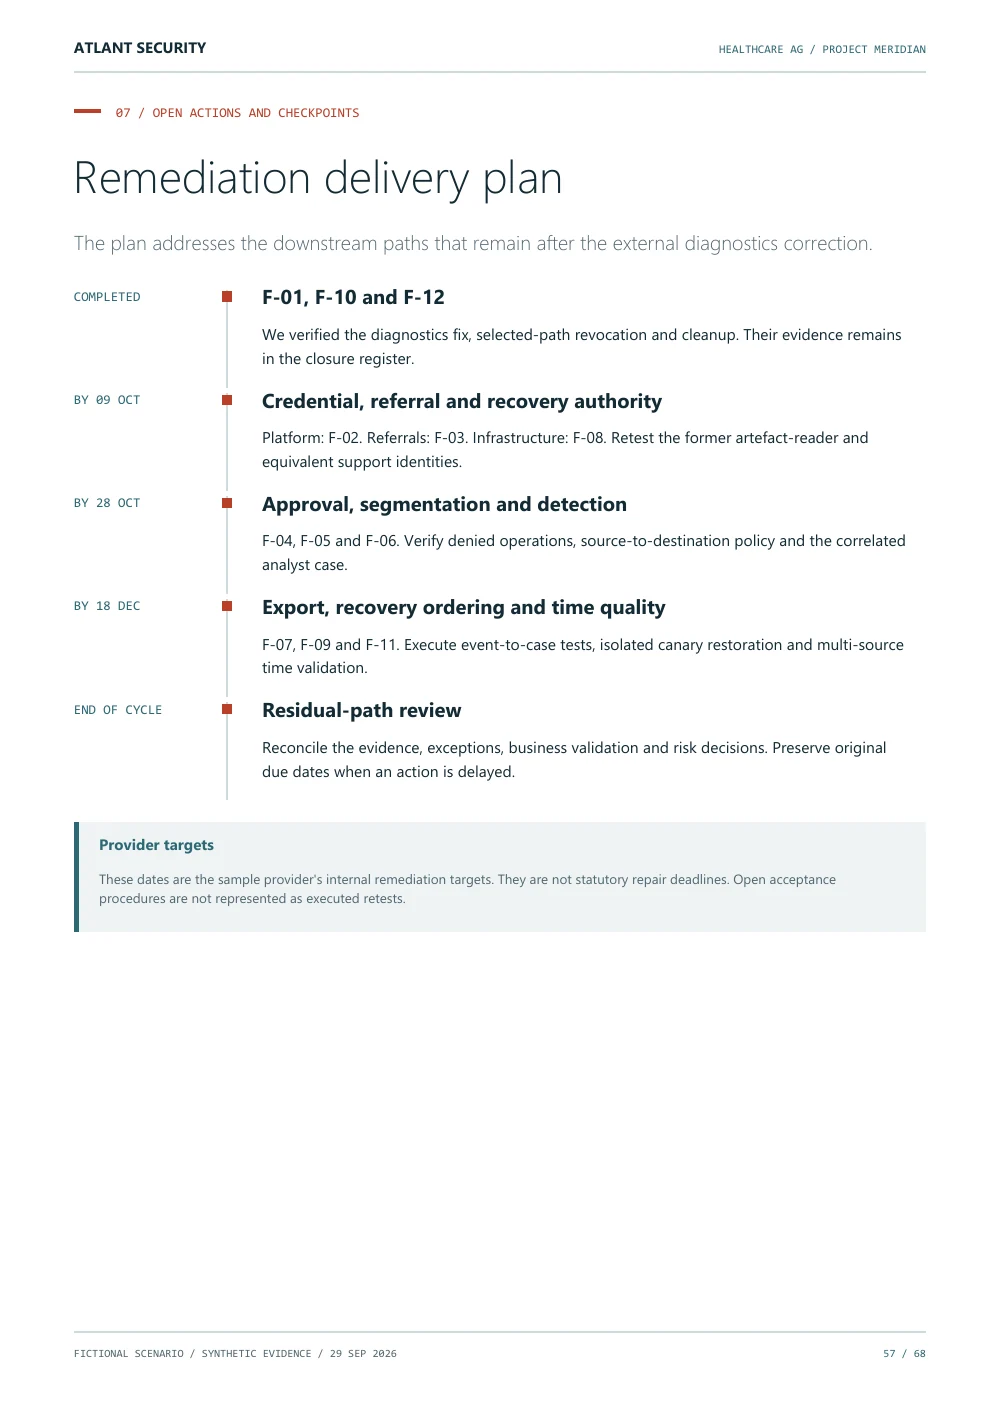
Tres hallazgos tienen comprobaciones de cierre registradas: inyección de comandos, revocación de sesiones y limpieza. Quedan nueve abiertos, con fechas para las credenciales, la autoridad sobre derivaciones y recuperación, la vinculación de aprobaciones, la segmentación, la detección y los controles de apoyo. Son objetivos ficticios para proveedores, no plazos legales de subsanación.
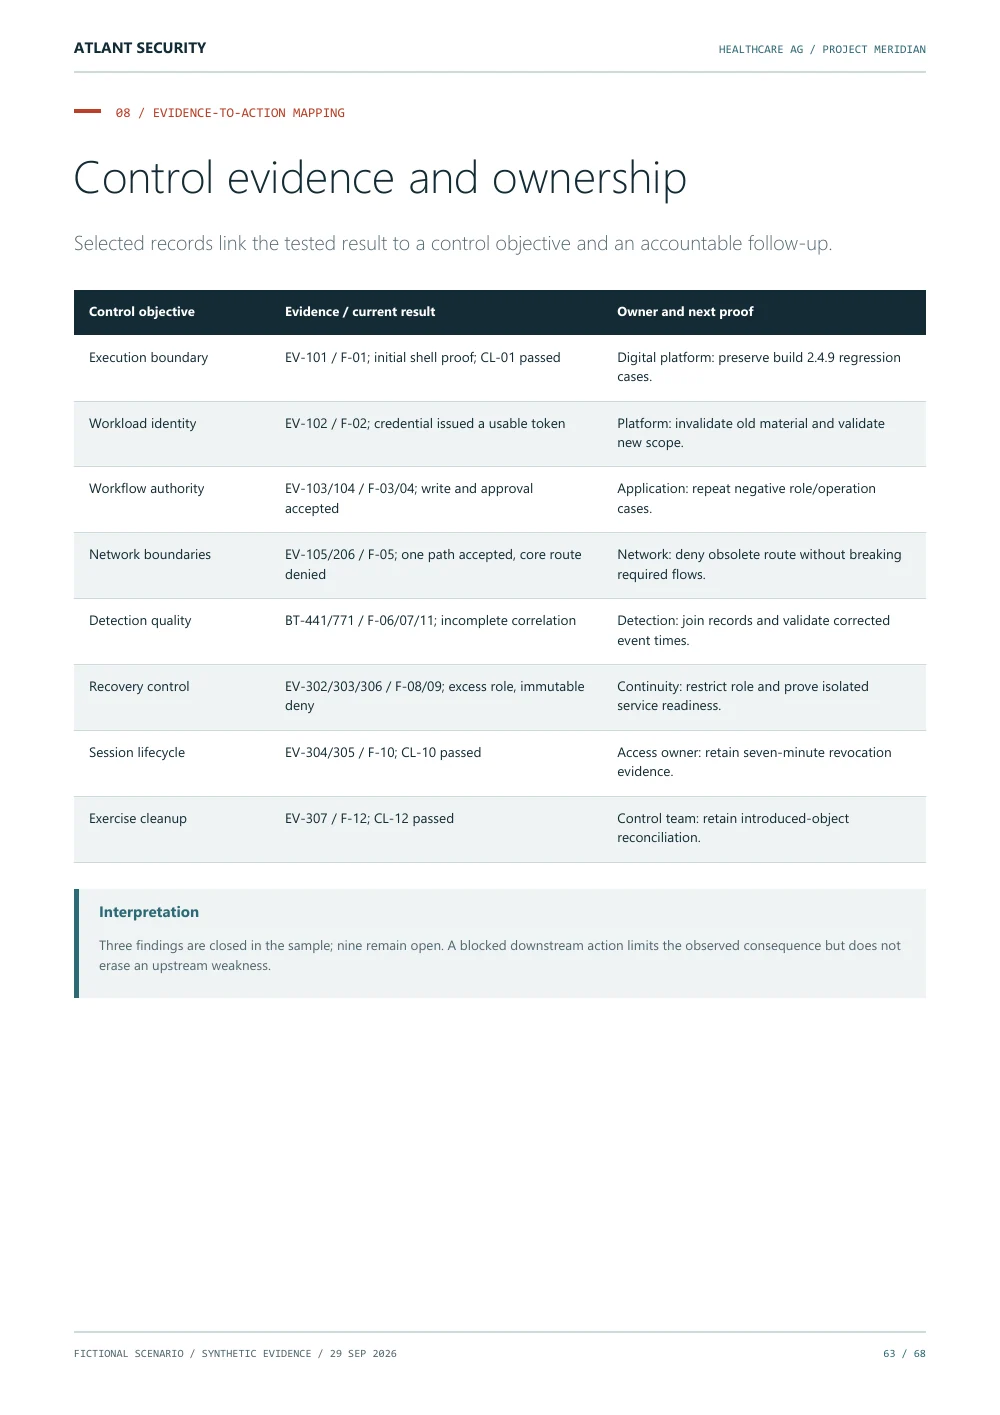
La correspondencia vincula los resultados evaluados con los objetivos de control, los responsables designados, las pruebas de verificación y los límites de la evaluación. No afirma que exista una certificación reglamentaria.
FIN DE LA VISTA PREVIA
Obtenga el informe completo, incluidos los doce planes de tratamiento y la correspondencia completa con los controles.
Continuar al informe completoDesplácese por la vista previa, use el índice de páginas o lea el resumen textual de cada página. Las páginas seleccionadas son públicas; el PDF completo está disponible tras completar el formulario siguiente.
EN EL INFORME COMPLETO
Consecuencias para el negocio, nueve objetivos de prueba y las decisiones que debe tomar el consejo.
Resultados de escaneos acotados, límites de red e identidad, diferencias del WAF y registros de ejecución de comandos.
Doce hallazgos técnicos con solicitudes, respuestas, condiciones de reproducción y registros de repetición de pruebas completados o pendientes.
Requisitos sectoriales, responsabilidades sobre las evidencias, correspondencias de controles y límites de la evaluación.
SU COPIA DE PROJECT MERIDIAN
Obtenga el informe de muestra completo de 68 páginas sobre pruebas de penetración en el sector sanitario. Una referencia práctica para definir el alcance, contratar el servicio y mantener las conversaciones posteriores a una prueba.
Descarga gratuita. El enlace de descarga se enviará por correo electrónico.
Sin suscripción al boletín.
Introduzca su correo electrónico profesional para recibir un enlace de descarga.
Introduzca a continuación su correo electrónico profesional. No se aceptan servicios de correo gratuitos. Le enviaremos un enlace privado para descargar el PDF, válido durante 24 horas.
El documento descargable y su vista previa están en inglés.
Enviaremos el enlace de descarga a la dirección que haya indicado. El enlace caduca al cabo de 24 horas. Si no lo encuentra, revise la carpeta de correo no deseado o póngase en contacto con nuestro equipo.
¿Necesita otro formato? Póngase en contacto con nosotros.
No. Healthcare AG y todos los sistemas, participantes, sucesos y resultados son ficticios. El caso muestra un enfoque realista de elaboración de informes sin revelar información de clientes.
Los requisitos de seguridad sanitaria dependen de la entidad, la ubicación y el tratamiento. Las organizaciones de la UE deben evaluar el ámbito de aplicación de NIS2 y su transposición nacional junto con las obligaciones de seguridad del RGPD. Las entidades cubiertas y los socios comerciales de EE. UU. deben considerar HIPAA por separado. Un pentest aporta evidencias técnicas; no determina la aplicabilidad jurídica ni certifica el cumplimiento. El ejemplo ficticio no es un certificado de cumplimiento.
Un PDF de 68 páginas con búsqueda y marcadores, diagramas de arquitectura vectoriales, evidencias HTTP y de shell, tres registros de ejecución, doce hallazgos con planes de tratamiento, una hoja de ruta de corrección y un mapeo de controles. La vista previa anterior muestra ocho páginas seleccionadas de ese mismo informe.
Enviaremos un enlace privado de descarga a la dirección de correo electrónico que nos facilite. El enlace tendrá una validez de 24 horas. Atlant Security recibirá los datos que envíe y podrá ponerse en contacto con usted en relación con su solicitud y sus requisitos de pruebas. No se le suscribirá automáticamente a ningún boletín.